Lokalni AI za podjetje, ki zaupnost postavlja na prvo mesto: študija primera
Varnostno svetovalno podjetje je želelo produktivnost sodobnega AI, ne da bi en sam dokument kdaj zapustil stavbo. Takole smo zgradili zasebnega pomočnika, ki v celoti teče na njihovi lastni strojni opremi — in kaj je to zares zahtevalo.
 Have a nice day13 min branja
Nekatera podjetja svojih podatkov ne morejo dati v tuj oblak — ne zato, ker bi bila paranoična, ampak ker je zaupnost sam izdelek, ki ga prodajajo. To je zgodba o enem takem podjetju in o tem, kako smo mu dali hitrost sodobnega AI pomočnika, ne da bi ena sama datoteka stranke kdaj zapustila njegove lastne štiri stene. Brez marketinškega laka. Le tisto, kar smo poskusili, kar je počilo in kar je na koncu delovalo.
Nekajkrat na leto dobimo posebno vrsto povpraševanja. Običajno se začne s stavkom, kot je: „Radi bi uporabljali AI, a svojih podatkov po zakonu ne smemo pošiljati nikamor.“ Oseba na drugi strani je že videla, kako sodelavci lepijo občutljivo gradivo v javni klepetalni bot, začutila stisko v želodcu in tiho prepovedala celotno kategorijo. Niso proti tehnologiji. Obtičali so med resnično priložnostjo za produktivnost in nepogojno dolžnostjo zaupnosti.
Ta študija primera govori o natanko takem podjetju. Da bi spoštovali prav tisto zaupnost, ki je opredelila projekt, smo vse anonimizirali — ime, ljudi, podrobnosti o njihovih strankah. Številke so ponazoritvene in zaokrožene, ne revidirani podatki. A oblika problema in način, kako smo ga rešili, sta natanko taka, kot sta se zgodila.
Situacija: produktivnost, zaklenjena za zidom zaupnosti
Stranka je bila srednje veliko svetovalno podjetje na področju, kjer diskretnost ni prijeten dodatek — je celoten razlog, zakaj jih stranke najamejo. Predstavljajte si prakso, ki se ukvarja z občutljivim korporativnim, pravnim ali varnostno sorodnim delom, kjer uhajanje ne bi bilo le neprijetno; končalo bi posel. Približno trideset ljudi, resna količina zadev in gora dolgih, gostih dokumentov, ki jih mora nekdo vsak teden prebrati, povzeti in navzkrižno preveriti.
Njihova ekipa je gledala, kako preostali svet pospešuje z AI pomočniki, in čutila, kako se prepad širi. Mlajši sodelavec je lahko pol dneva porabil za izvlek ključnih točk iz 90-stranskega poročila. Priprava prvega povzetka spisa je požrla ure, ki jih nihče ni zaračunal. Delo je bilo natanko tista vrsta goste, jezikovno zahtevne mučnine, v kateri je sodobni AI resnično dober — oni pa se ga niso smeli niti dotakniti.
Ovira je bila preprosta in absolutna. Njihove pogodbe s strankami in lastna interna politika so prepovedovale pošiljanje gradiva strank kakršni koli storitvi tretje osebe. Ne anonimizirano, ne šifrirano v prenosu, ne „ponudnik obljublja, da na tem ne bo treniral.“ Podatki niso smeli zapustiti njihovih prostorov, pika. Vsako orodje AI v oblaku na trgu je bilo po definiciji izključeno, ne glede na to, kako dobro je na papirju izgledala njegova politika zasebnosti.
“Niso želeli obljube ponudnika, da so podatki varni. Želeli so, da se podatki nikoli ne znajdejo v položaju, kjer je obljuba potrebna.”
Ta zadnja razlika je celoten projekt v enem stavku. Mnoge ponudbe „zasebnega AI“ so v resnici tuj oblak s strožjo pogodbo. Za to stranko to ni bilo dovolj. Edini sprejemljiv odgovor je bil sistem, v katerem občutljivi podatki fizično nikoli ne potujejo — kjer bi lahko, načeloma, izklopili omrežni kabel in bi pomočnik še vedno deloval.
Zakaj očitni odgovori v oblaku niso ustrezali
Preden smo karkoli zgradili, smo vestno preverili lažje poti — kajti on-premise je več dela in ga ne bomo priporočili, če enostavnejša možnost resnično ustreza. Za to stranko je vsaka bližnjica padla na istem zidu.
Veliki ponudniki vsi ponujajo enterprise ravni z „na vaših podatkih ne treniramo“ in regionalnim gostovanjem. Pomirjujoče in za mnoga podjetja povsem zadostno. A to še vedno pomeni, da datoteke strank zapustijo stavbo in, čeprav le za kratko, bivajo na infrastrukturi, ki je podjetje ne nadzira. Za prakso, katere pogodbe to izrecno prepovedujejo, je močna obljuba še vedno le obljuba — obljube pa ne preživijo revizijskega vprašanja, ki se začne z „lahko zajamčite…“.
Izključili smo tudi instanco zasebnega oblaka — namensko, izolirano okolje, ki ga gosti ponudnik. Tehnično močnejše in povsem dobra rešitev za nekatera podjetja. A to je še vedno postavljalo podatke na najeto strojno opremo v stavbi, ki je stranka ni imela v lasti, in ohranjalo odvisnost od zunanjega ponudnika za nekaj, kar je stranka želela povsem pod lastno streho. Bili so pripravljeni žrtvovati nekaj udobja za ta nadzor. Torej on-premise.
Kaj smo pravzaprav zgradili
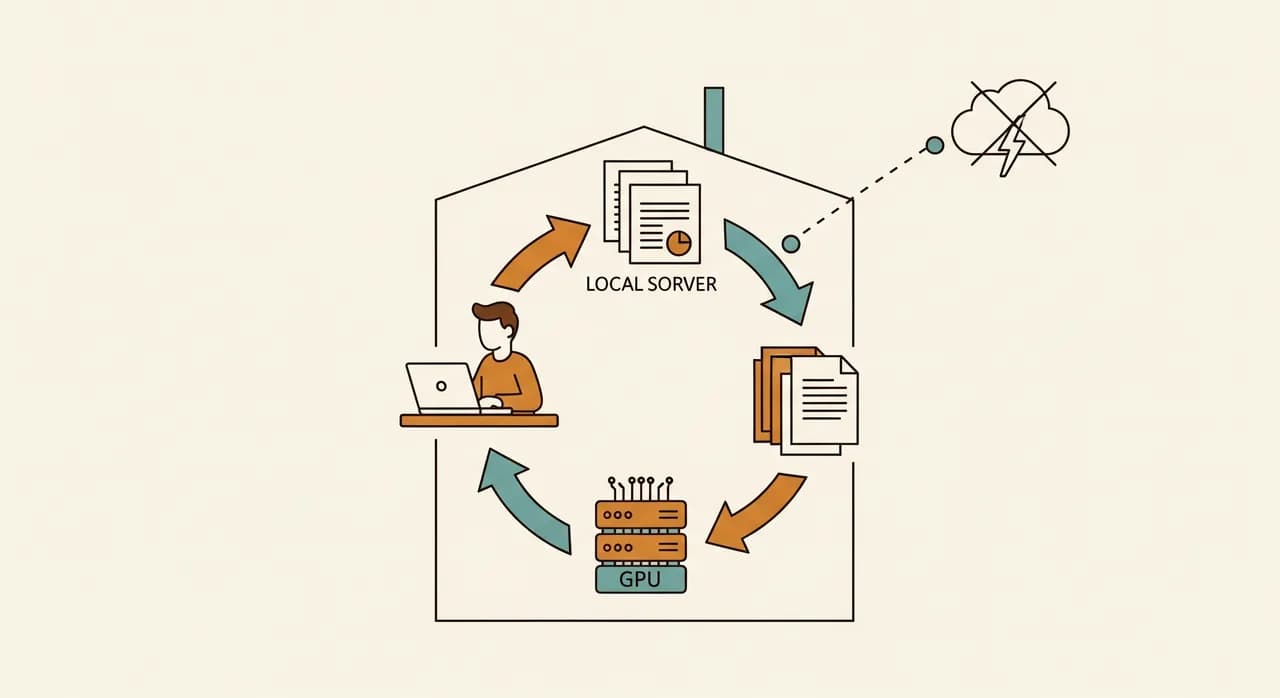
Rešitev, skrčena na bistvo, je bila zasebni AI pomočnik, ki teče na enem zmogljivem strežniku znotraj strankine lastne pisarne. Ekipa do njega dostopa prek običajne spletne strani v brskalniku — izgleda in deluje kot klepetalna orodja, ki jih vsi že poznajo. Za tem znanim oknom nič nikoli ne zapusti lokalnega omrežja.
Arhitekturo smo namenoma ohranili dolgočasno. Dolgočasno je zanesljivo, zanesljivost pa je tisto, kar sistem, kritičen za zasebnost, potrebuje. Bili so trije premikajoči se deli, vredni omembe.
Model z odprtimi utežmi, ki teče lokalno
Namesto klicanja gostovanega modela smo zagnali zmogljiv jezikovni model z odprtimi utežmi neposredno na GPU strežnika. Odprte uteži so tu pomembne: datoteke modela živijo na strankinem disku, tečejo na strankini strojni opremi in odgovarjajo na vprašanja brez kakršnega koli izleta na internet. Za njihovo delovno obremenitev — povzemanje, izluščevanje, pripravo osnutkov, odgovarjanje na vprašanja o lastnih dokumentih — je bil dobro izbran srednje velik model več kot dovolj dober. Niso potrebovali absolutne meje; potrebovali so kompetentnost in zasebnost.
Zasebna plast znanja nad njihovimi lastnimi datotekami
Prava vrednost ni bil generični klepetalni bot — bil je pomočnik, ki je znal odgovarjati na vprašanja o njihovih lastnih spisih. Zgradili smo plast pridobivanja, ki lokalno indeksira njihove dokumente, tako da ko nekdo vpraša „do kakšnega zaključka smo prišli glede X v zadevi Müller“, sistem najde ustrezne odlomke in odgovori iz njih. Ta indeks, kot vse ostalo, v celoti biva na lokalni napravi. Noben dokument in noben njegov delček se nikoli nikamor ne naloži.
Nadzor dostopa, usklajen z njihovimi obstoječimi pravili
Podjetje, kot je to, ima že stroga pravila o tem, kdo sme videti katere datoteke. Pomočnik jih je moral spoštovati, ne pa jih obiti. Zato je dostop zrcalil njihova obstoječa dovoljenja: AI lahko vprašate le o gradivu, ki ga že smete odpreti. To zveni očitno, a je prav tisti del, ki spremeni pameten prikaz v nekaj, kar bo uradnik za skladnost dejansko odobril.
Kako smo ga uvedli brez motenja dela
Podjetje, ki zaupnost postavlja na prvo mesto, je razumljivo previdno do novih sistemov. Nismo nameravali pridobiti zaupanja s pritiskom na stikalo in razglasitvijo zmage. Zato smo projekt vodili kot niz majhnih, obrnljivih korakov, vsak dokazljiv, preden se je začel naslednji.
- 1Najprej smo omejili eno bolečo nalogoNismo poskušali „dodati AI v podjetje.“ Izbrali smo eno opravilo velikega obsega — povzemanje dolgih prihajajočih dokumentov — in gradili zanj. En jasen cilj, ki ga je lahko oceniti kot uspeh ali neuspeh.
- 2Gradili smo na testnem stroju z lažnimi podatkiVse je bilo najprej postavljeno na izoliranem računalniku z izmišljenimi dokumenti, tako da noben resničen podatek stranke ni bil vpleten, dokler sistem ni bil dokazan in varnostni model pregledan.
- 3Izvedli smo zaprt pilot z nekaj naprednimi uporabnikiPeščica višjih sodelavcev ga je nekaj tednov uporabljala pri resničnem delu, poleg svojega običajnega postopka. Našli so grobe robove — čudne formulacije, nekaj dokumentov, ki jih je indeks slabo obdelal — in mi smo jih popravili.
- 4Pregledali smo ga glede na njihovo lastno politikoPred širšo uvedbo je njihov vodja skladnosti revidiral natanko to, kje podatki živijo in kam se premikajo. Ker je bil odgovor „nikjer razen tukaj“, je bil ta pregled kratek — kar je bil celoten cilj zasnove.
- 5Odprli smo ga ekipi z enostranskim vodnikomŠele ko je pridobil zaupanje, smo ga uvedli po vsem podjetju, z opombo v razumljivem jeziku o tem, v čem je dober, v čem ni, in opomnikom, da nikoli ne izmišljuje — navaja.
Rezultat: ure nazaj in nič ni zapustilo stavbe
V nekaj mesecih po polni uvedbi je pomočnik tiho postal del vsakodnevne rutine. Glavni izid je bil tisti, do katerega jim je bilo najbolj mar: niti en bajt podatkov strank nikoli ni zapustil njihovih prostorov, in to so lahko dokazali vsakomur, ki je vprašal. Sistem teče na njihovem strežniku, v njihovi pisarni, pod njihovim nadzorom. Že samo to jim je projekt upravičilo.
Stran produktivnosti je bila bonus, zaradi katerega se je splačal. Prvi povzetek dolgega dokumenta — prej večurno delo za mlajšega sodelavca — se je skrčil na minute pregleda in urejanja. Sodelavci so nehali znova brati cele datoteke, da bi odgovorili na eno dejansko vprašanje; vprašali so pomočnika, dobili navedeni odlomek in ga preverili v nekaj sekundah. Po vsej ekipi se je prihranjeni čas seštel v smiseln kos vsakega tedna, preusmerjen z mučnega prebijanja skozi dokumente k dragocenejši analizi, za katero stranke pravzaprav plačujejo.
Enako zgovorna je bila mehkejša sprememba. Ljudje, ki so bili tiho živčni glede AI — v skrbeh, da je to uhajanje, ki čaka na priložnost — so postali sproščeni pri uporabi, prav zato, ker so razumeli, zakaj je varen. Zaupanje ni prišlo iz našega pomirjanja. Prišlo je iz arhitekture, ki so jo stranki znali pojasniti v enem stavku: nikoli ne zapusti stavbe.
| Vidik | Prej | Potem |
|---|---|---|
| Povzemanje dolgega dokumenta | Pol dneva, ročno | Minute za pregled osnutka |
| Odgovor na vprašanje o datoteki | Znova prebrati celo datoteko | Vprašaj, dobi navedeni odlomek |
| Kam gredo podatki strank | Ostanejo znotraj, a AI prepovedan | Ostanejo znotraj, in AI uporaben |
| Revizija skladnosti orodja | Padla bi že prvi dan | Kratka — nič ne odteka |
| Zaupanje ekipe v uporabo AI | Tesnobno, večinoma izogibanje | Sproščeno, razumljeno |
“Zmaga ni bila v tem, da je bil AI pameten. Bila je v tem, da sta bila prvič odgovor za skladnost in odgovor za produktivnost isti odgovor.”
Koliko je stalo, iskreno
On-premise AI ni poceni možnost in naredili bi vam medvedjo uslugo, če bi se pretvarjali drugače. Obstaja resničen strežnik z resničnim GPU, ki ga je treba kupiti, projekt postavitve, ki ga je treba financirati, in tekoče vzdrževanje, za katero je treba načrtovati proračun — popravki, posodobitve modela, občasno uglaševanje. Za podjetje, katerega zaupnost je pogodbena, je ta strošek lahko upravičiti. Za podjetje, ki mu je zamisel o zasebnosti le všeč, pogosto ni, in to bomo povedali.
Iskren kompromis izgleda takole: višji začetni strošek in nekaj več odgovornosti v zameno za popoln nadzor in nobenih oblačnih pristojbin na sporočilo, ki rastejo z uporabo. Za ekipo z intenzivno uporabo, ki dela z občutljivim gradivom, se ekonomika sčasoma pravzaprav izboljša — kupili ste zmogljivost, namesto da bi jo najemali na poizvedbo. Za lahko ali občasno uporabo bi bilo orodje v oblaku skoraj zagotovo cenejše. Vedeti, na kateri strani te črte ste, je večina odločitve.
- Zmogljiv strežnik z ustreznim GPU — enkraten kapitalski nakup, ne naročnina.
- Projekt postavitve: namestitev in uglaševanje modela, gradnja indeksa dokumentov, povezovanje nadzora dostopa.
- Tekoče vzdrževanje: varnostni popravki, posodobitve modela, občasno preuravnavanje, ko se potrebe spreminjajo.
- Notranje lastništvo: ena imenovana oseba, ki pazi nanj, natanko kot bi vodili katerikoli ključni sistem.
- Noben oblačni račun na poizvedbo — uporaba, ki bi v oblaku podražila, je v bistvu brezplačna, ko je strojna oprema plačana.
Bi to ustrezalo vašemu podjetju?
To ni bil enkraten primer. Isti vzorec ustreza vsakemu podjetju, kjer je omejitev občutljivost podatkov in ne proračun: pravnim praksam, medicinskim in zdravstveno sorodnim ponudnikom, varnostnemu in obrambno sorodnemu delu, finančnim svetovalcem, R&R ekipam, ki sedijo na poslovnih skrivnostih. Če ste se znašli v želji po pomoči AI, a se zdrznete ob misli, kam bi podatki šli, ste občinstvo, za katero je bil ta pristop zgrajen.
Prav tako, če vaši podatki niso posebej občutljivi in bi le plačevali premijo za občutek, vas bomo usmerili k dobri možnosti v oblaku in vam prihranili strošek. Pravi odgovor je povsem odvisen od vaših obveznosti, ne od tega, katera tehnologija zveni bolj vtisljivo. Najbolj koristen prvi korak ni izbira modela — je iskreno soočenje s tem, kaj vaše dolžnosti zaupnosti dejansko zahtevajo.
Vam zaupnost preprečuje uporabo AI?
Če vaši podatki po zakonu ne smejo zapustiti stavbe, imate še vedno možnosti — in bolj praktične so, kot večina domneva. Poglejmo, ali ima on-premise postavitev smisel za vaše obveznosti, brez obveze, da karkoli zgradite.
Raziščite on-premise AIPogosta vprašanja
Ali on-premise AI pomeni, da moji podatki nikoli ne zapustijo stavbe?
Je lokalno zagnani model tako dober kot veliki v oblaku?
Ali ni on-premise AI zelo drag?
Koliko časa traja postavitev takega projekta?
Kdo vzdržuje sistem, ko enkrat teče?
Have a nice day je programski studio, ki malim in srednjim podjetjem pomaga pri digitalizaciji — avtomatizacija, umetna inteligenca in programska oprema po meri, ki deluje v vsakdanjem poslovanju, ne le na prosojnicah.